



在软件项目交付环节,很多团队都会遇到类似问题:软件验收测试流程怎么走?合格的验收标准怎么定?为什么内部测试全过,甲方验收却频频卡壳?
事实上,验收测试不是简单的“走流程、签字确认”,而是系统上线前的最后一道质量关口。
从功能验收测试、软件性能测试到数据迁移验证、安全合规测评,每一个环节的疏漏,都可能导致上线后故障频发、项目延期甚至合规风险。 一、验收测试的四大核心验证维度
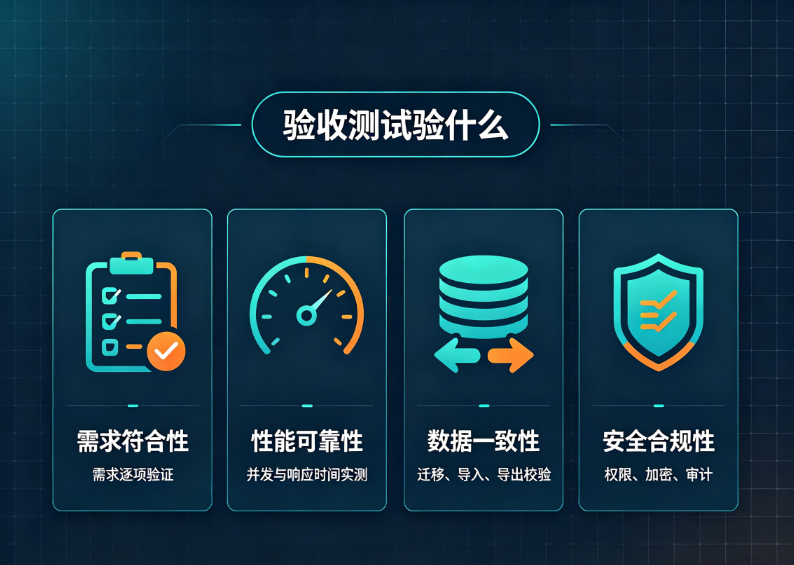 验收测试不同于单元测试、集成测试,它不以技术实现为核心,而是站在业务与合规视角,验证系统是否真正满足交付要求,核心覆盖四大维度:
1. 需求符合性验证
验收的底层逻辑是“按约交付”。需对照项目合同、需求规格说明书中的全部功能点、业务流程、非功能要求开展全覆盖的功能验收测试,
通过需求追溯矩阵逐项核对,确保每一项需求都落地实现,而非仅验证核心主流程,避免出现“核心功能可用、边缘需求缺失”“流程逻辑与业务预期不符”等交付纠纷。 2. 性能可靠性验证 针对系统设计的性能指标开展实测验证,是软件性能测试的核心环节。需覆盖并发用户数、接口响应时间、系统吞吐量、长时间运行稳定性等关键指标,
通过并发压力测试、负载稳定性测试模拟真实业务峰值场景。不能仅以少量用户测试的流畅效果代替真实业务压力,需验证系统在极端数据量、高峰访问量下的表现,从根源避免“上线即宕机”的风险。 3. 数据一致性验证 数据是业务系统的核心资产。需重点开展数据迁移验证、数据准确性校验,覆盖历史数据迁移的完整性、系统导入导出数据的一致性、业务流程流转中的数据准确性、异常场景下的数据回滚机制等。
大量项目案例显示,数据问题往往在上线后才暴露,此时修复的时间成本与业务风险将成倍提升。 4. 安全合规性验证 结合《网络安全等级保护2.0》《个人信息保护法》等法规要求,开展等保合规测评,验证系统的权限控制、数据加密、操作日志审计、漏洞防护等安全能力。
当前安全合规已成为软件项目验收的硬性指标,不达标将直接导致验收不通过,甚至带来监管处罚风险。 二、验收测试5大高频翻车点与避坑方案
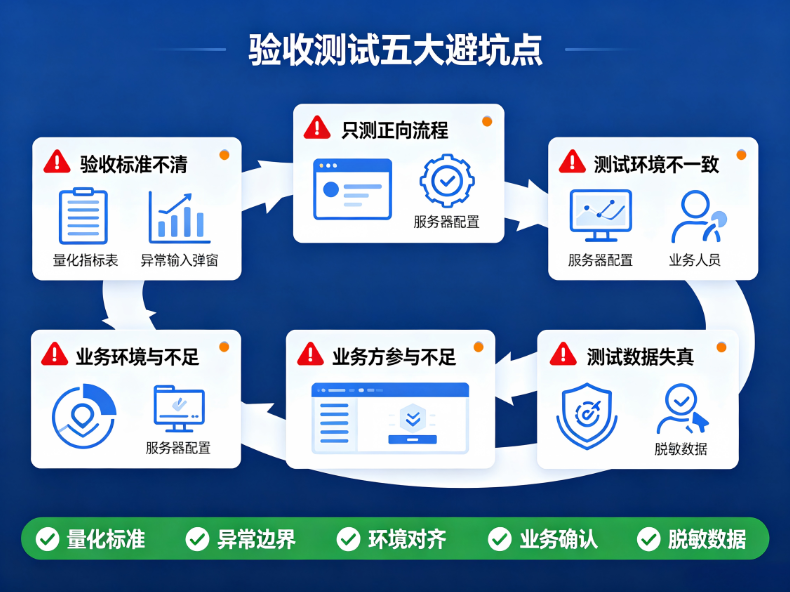 很多项目验收卡壳或上线后出问题,往往并非技术难度过高,而是踩中了以下共性误区,也是行业内最常被搜索的验收痛点:
坑点1:验收标准模糊,缺乏量化依据
**风险**:这是软件项目验收纠纷的首要原因。需求文档与验收规则表述模糊,多用“系统运行流畅”“体验良好”等不可量化的描述,验收时甲乙双方对“是否达标”产生分歧,陷入无休止扯皮,严重拖慢项目交付进度。
**避坑方案**:在项目启动阶段,就将验收测试标准写入合同与正式需求文档中,全部指标可量化、可验证。
例如明确“首页加载响应时间≤2秒”“500并发用户下核心接口响应时间≤3秒”“历史数据迁移准确率100%”,以客观标准替代主观判断。 坑点2:仅测正向流程,忽略异常与边界场景 **风险**:验收时只走正常业务主流程,全程顺畅就签字通过;上线后用户输入异常值、触发边界条件、执行误操作,系统直接报错、崩溃甚至出现数据错乱。
本质是缺失异常场景测试、边界值测试,只验证了“正确操作下能用”,没验证“错误操作下不崩”。 **避坑方案**:验收测试用例设计需同时覆盖正向流程、异常输入、边界条件与异常操作场景。例如非法字符输入、越权操作、极端数据量、网络中断、服务重启等场景,充分验证系统的容错能力与异常处理机制。 坑点3:测试环境与生产环境不一致 **风险**:验收测试在测试环境中全部通过,切换到生产环境后出现兼容性问题、配置错误、性能大幅下降。
根源在于数据库版本、中间件配置、服务器性能、网络策略等存在差异,导致测试结果不具备生产环境代表性,这也是很多“验收通过、上线就出问题”的核心诱因。 **避坑方案**:验收阶段优先使用与生产环境配置一致的预生产环境开展测试;若条件受限,需逐项核对软硬件版本、配置参数、网络架构,对环境差异可能带来的风险进行专项评估与补充验证。 坑点4:业务端缺位,验收流于形式 **风险**:由行政或非业务人员代为走验收流程,签字人员未实际使用系统、不了解一线业务逻辑,导致UAT用户验收测试形同虚设。
上线后真正使用系统的业务人员发现流程不通、操作不符合业务习惯,返工成本极高。 **避坑方案**:验收测试必须要求甲方业务部门核心人员全程参与,由实际使用者验证业务流程的适配性、操作逻辑的合理性,确保系统真正满足业务使用需求,而非仅仅“技术上能运行”。 坑点5:测试数据失真,缺乏业务代表性 **风险**:使用空数据库或少量简单模拟数据完成验收,数据场景单一、不符合真实业务特征,无法验证系统在真实业务数据量与数据结构下的表现;
若直接使用生产真实数据,又存在敏感信息泄露的合规风险。 **避坑方案**:准备一套经过脱敏处理、覆盖全业务场景的典型测试数据,兼顾数据真实性与信息安全性,确保测试结果能够真实反映系统上线后的运行状态。 三、项目验收一次通关的7项核心实践
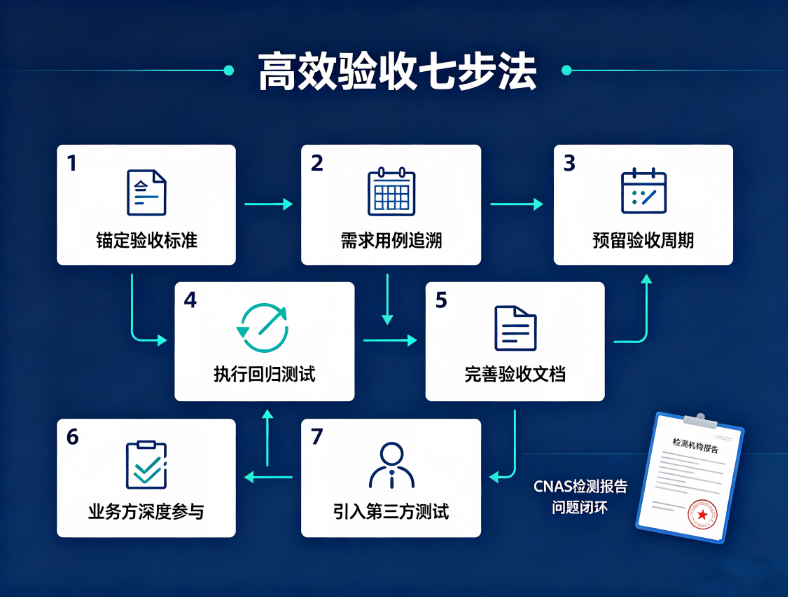 1. 前置锚定验收标准
项目启动阶段即明确验收测试规则、指标与判定依据,形成书面文件由双方签字确认,从源头避免后期交付争议。
2. 需求与用例双向追溯
规范验收测试用例设计,建立“需求-测试用例-测试结果”的一一对应关系,形成需求追溯矩阵,验收时逐项核对销项,确保需求无遗漏、验证无死角。
3. 预留充足验收周期
至少提前一周启动预验收测试,预留缺陷修复与回归验证的缓冲时间,避免“当天验收、当天上线”的赌博式操作。 4. 严格执行回归测试 验收阶段修复缺陷后,必须对相关功能模块乃至全量核心功能进行回归测试,防止修复一个缺陷引发新的功能异常。 5. 完善验收文档体系 提前整理齐全验收测试报告、测试用例、问题清单、缺陷修复记录、系统操作手册等文档。规范的文档体系不仅提升验收效率,也体现项目管理的专业性。 6. 推动业务方深度参与 引导甲方业务人员参与验收用例评审与现场测试,覆盖UAT用户验收测试全流程,从业务视角验证系统价值,减少上线后的业务适配成本。 7. 引入第三方专业测试 对于重要业务系统、合规要求高的项目,建议选择具备CNAS、CMA资质的第三方软件测试机构,开展独立的第三方验收测试。第三方测试机构以中立视角出具的CNAS检测报告,具备法定公信力,既能满足项目审计、合规申报要求,也能全面排查系统风险,大幅提升验收通过率。
作为专业的第三方软件测试机构,我们拥有中国合格评定国家认可委员会(**CNAS**)认可、检验检测机构资质认定(**CMA**)等权威资质,专注为各行业企业提供全场景软件质量测评服务。 服务范围覆盖第三方软件验收测试、软件性能测试、功能测试、安全等级保护测评、数据迁移验证、兼容性测试等全维度,
严格依据国家标准与行业规范开展检测,出具权威CNAS检测报告。我们以专业的技术能力与严谨的检测流程,助力企业把控软件项目质量、规避上线风险、满足合规要求,保障项目顺利验收交付。 如有软件验收测试、第三方测评相关需求,欢迎联系我们咨询定制方案。