



很多企业第一次接触软件安全测试时,常会遇到报价差异巨大的情况:同样叫安全测试,有的几千元就能出报告,有的要十几万甚至更高。其实软件安全测试并没有统一的固定标价,它更像是定制化的安全体检,最终费用完全取决于 “测什么、测多深、谁来测、用来做什么”。看懂背后的收费逻辑,才能避开低价低质的坑,选到匹配自身需求的服务。
一、市场上主流的收费方式
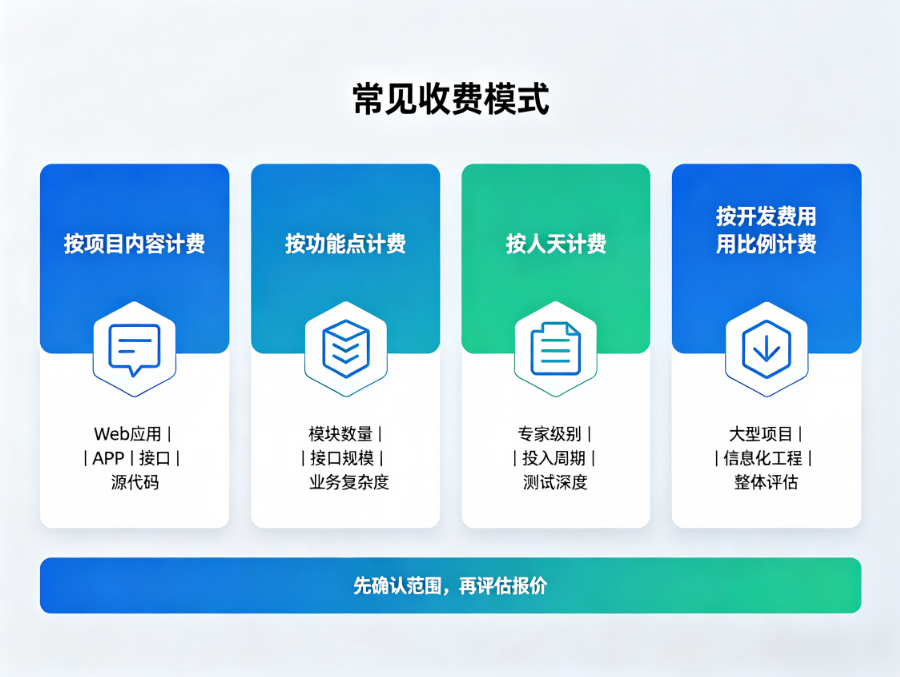
按测试项目内容计费
这是行业内最普遍的收费方式。服务商会根据测试对象的类型 —— 比如是 Web 网站、手机 APP、小程序,还是接口、服务器、源代码 —— 结合对应的测试深度来核算总价。不同类型的测试工作量差异很大,报价自然也有明显区别。
按系统规模与复杂度计费
对于功能边界清晰、文档完整的业务系统,服务商通常会按功能模块数量、接口数量、业务链路的复杂程度来评估工作量。系统功能越多、业务逻辑越复杂,需要覆盖的测试场景就越多,对应的人力和时间成本也会越高。这种模式比较适合企业管理系统、电商平台、金融业务系统这类成型的项目。
按专家投入人天计费
涉及深度渗透测试、源代码安全审计、定制化合规评估这类高要求项目时,费用往往和投入的人员级别、人天数量直接挂钩。资深安全专家、架构师的人天单价会高于普通测试工程师,项目周期越长、专家级别越高,总费用也就越高。
按开发总费用比例计费
在一些大型信息化建设项目里,安全测试会作为项目配套环节,按软件开发总费用的一定比例来估算成本。这个比例不是固定值,会随着项目的技术复杂度、合规等级、交付标准上下浮动。
二、真正左右报价的核心因素
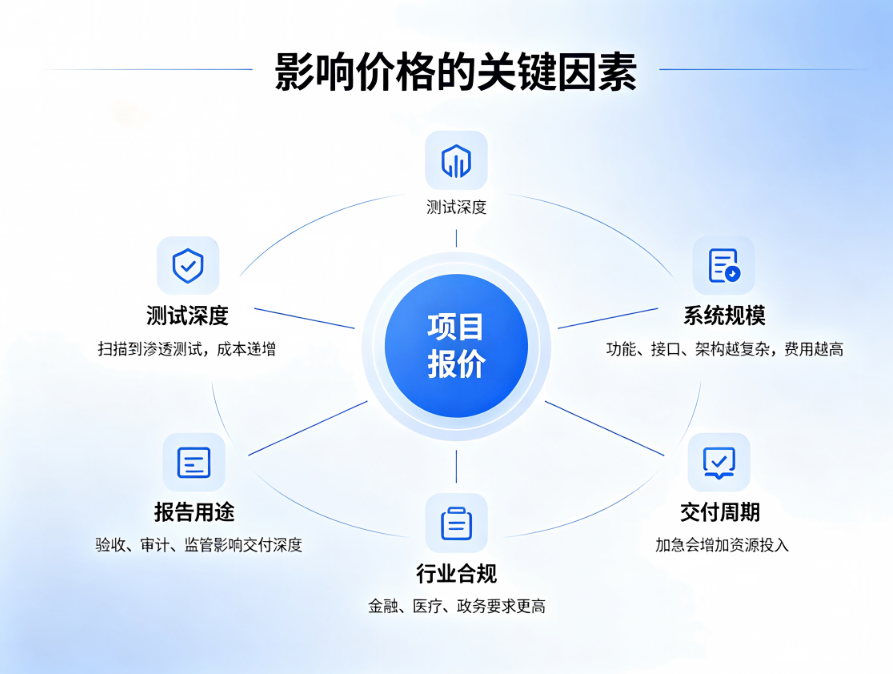
测试深度是价差最大的变量
同样叫 “安全测试”,深度不同,实际价值天差地别。基础的自动化漏洞扫描主要靠工具完成,适合做初步风险排查,费用通常几千元就能搞定。常规的应用安全测试会在工具扫描的基础上加入人工验证,覆盖常见的安全漏洞和基础业务逻辑风险,这类服务大多处在数万元的区间。如果是深度渗透测试,需要安全专家模拟真实攻击路径,深挖权限绕过、数据泄露、业务逻辑漏洞等深层风险,投入的人力和技术门槛都更高,价格一般在数万元到十几万元不等。而源代码安全审计需要逐模块梳理代码缺陷、架构风险和安全规范问题,费用会根据代码量、技术栈和架构复杂度而定,通常也是数万元起步。
系统规模与技术架构的复杂度
系统本身的体量,是决定工作量的基础。一个只有几个页面的展示型网站,和一个承载大量用户、包含多级权限、对接众多第三方接口的企业级平台,哪怕测试名称一样,实际工作量也会相差数倍。除此之外,微服务架构、分布式系统、物联网设备接入这类复杂技术场景,也会额外增加测试的难度和成本。
行业属性与合规要求
不同行业对安全的要求等级完全不同。像金融、医疗、政务、能源这类涉及敏感数据和关键业务的领域,往往需要满足等级保护、数据安全、行业监管等多重合规要求。这类项目的测试范围更广、证据链要求更严、报告标准更高,整体费用通常会比普通系统高出不少。
报告用途与资质要求
报告的用途不同,收费标准也不一样。如果只是企业内部自查风险,交付形式相对灵活,价格也会更实惠。但如果是用于项目验收、招投标、监管检查或者审计追溯,就需要规范的测试流程、完整的验证记录和具备相应效力的正式报告。部分项目还会要求测试机构具备对应的实验室认可资质,这类服务的价格通常会高于普通的咨询类报告。
交付周期的紧急程度
正常的安全测试需要经历需求确认、方案制定、环境准备、测试执行、漏洞复核、报告整理等完整流程。如果项目要求加急交付,服务商就需要调配更多人员并行推进,或者优先调度核心资源,这时候通常会产生相应的加急费用。
三、怎么判断报价是否真的 “划算”
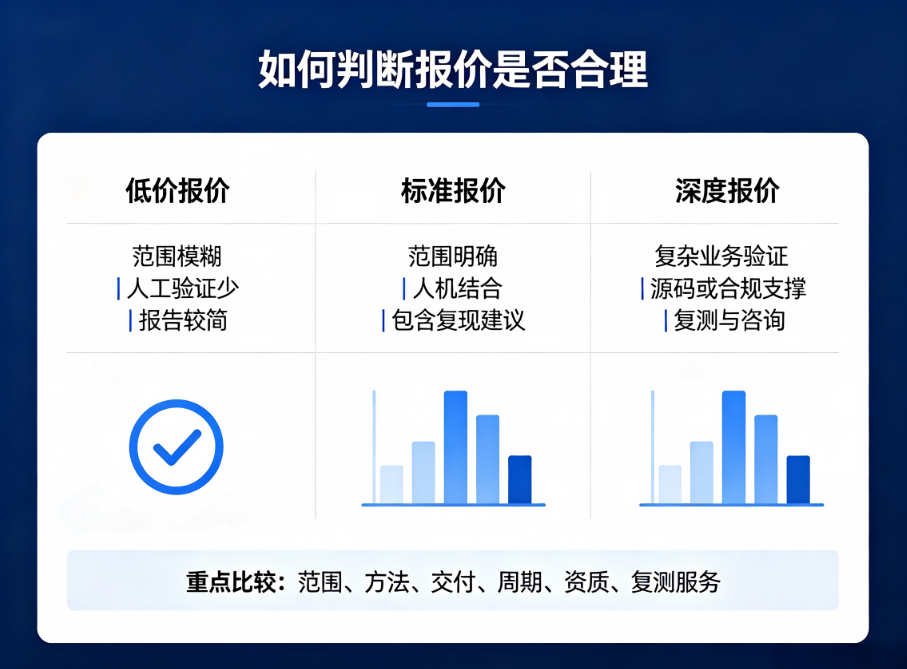
面对高低不同的报价,不要只盯着总价判断贵贱,要结合实际交付内容来对比。首先要看清楚测试范围,明确到底测哪些系统、哪些接口、哪些业务场景,避免报价看似很低,实际很多核心场景都没覆盖。其次要了解测试方式,是纯工具扫描,还是包含人工验证和深度的业务逻辑测试,两者的风险发现能力完全不在一个层级。还要看最终交付的内容,是只给一个漏洞清单,还是包含详细的漏洞复现步骤、风险等级评估和可落地的修复建议。除此之外,执行团队的专业能力、是否包含后续的漏洞复测和答疑支持,也是衡量报价性价比的重要部分。
四、询价前做好准备,避免后期加价
想要拿到准确又靠谱的报价,企业可以提前准备好相关材料。比如系统的基本功能介绍、测试的范围边界、相关的业务流程或接口文档、测试环境的权限说明,以及报告的用途和期望交付时间。如果有特殊的行业合规要求,也提前告知服务商。信息越完整,服务商的评估就越接近真实工作量,后期出现额外加项、加价的概率也就越低。
总的来说,软件安全测试的费用不是单一因素决定的,而是测试深度、系统复杂度、合规要求、交付标准等多维度共同作用的结果。对企业而言,最重要的不是找最便宜的服务,而是让安全投入和系统的资产价值、风险等级相匹配。明确自身需求,选对合适的测试深度,才能让每一分预算都真正转化为安全防护能力。
作为专业的第三方软件安全测评服务机构,我们拥有 CNAS 认可的专业测试实验室与资深安全专家团队,可提供覆盖 Web 应用、移动应用、小程序、业务系统、源代码等全场景的安全测试服务,涵盖自动化漏洞排查、深度渗透测试、代码安全审计、等级保护测评等多个维度,支持金融、政务、医疗、电商等多行业的合规要求与定制化测试需求。
我们始终坚持按需定制、务实落地的服务原则,根据企业的系统规模、业务属性与安全目标匹配最优测试方案,既保障风险识别的全面性与专业性,也帮助企业合理控制安全投入成本,同时提供完整的修复指导与复测支持,助力企业构建扎实的软件安全屏障。如果您有相关项目需求,欢迎随时联系我们获取专属方案与详细报价。